مقدمهای کاربردی بر محصولات Fortinet
شناخت Security Fabric، خانواده FortiGate
چرا این مقاله نوشته شده است؟
Fortinet در میان تأمینکنندگان امنیت، از نظر گستره محصولات جایگاه ویژهای دارد. این شرکت اعلام میکند بیش از پنجاه محصول در سطح سازمانی ارائه میدهد که همگی ذیل Fortinet Security Fabric یکپارچه شده و بر بستر سیستمعامل FortiOS اجرا میشوند؛ پلتفرمی که برای همگرایی کارکردهای شبکه و امنیت طراحی شده است.
این گستردگی هم اصلیترین نقطه قوت Fortinet است و هم منشأ عمده سردرگمی خریداران. مشتریای که «یک فایروال Fortinet» میخواهد، بهندرت تنها سختافزار میخواهد. دستگاه یک سطر از سفارش است؛ سرویسهای امنیتی که آن را کارآمد میکنند جداگانه، مبتنی بر اشتراک، و هزینهای تکرارشوندهاند که باید از همان آغاز در بودجه دیده شود.
این مقاله ساختار سبد محصول، منطق مدلهای FortiGate، نحوه خواندن لایسنسها، و جایگاه واقعی هر محصول را توضیح میدهد.
FortiOS و Security Fabric: یکپارچهسازی هوشمند شبکه، امنیت و دادهها
دو ایده، کل سبد محصول را به هم پیوند میدهد.
FortiOS سیستمعامل مشترک است. همین بنیان نرمافزاری در سراسر خانواده FortiGate اجرا میشود، و به همین دلیل است که یک دستگاه کوچک شعبه و یک فایروال مرکز داده، رابط کاربری آشنا و مدل سیاستگذاری یکسانی ارائه میدهند.
Security Fabric لایه یکپارچهسازی است. تمام محصولات Fortinet دادههای تلهمتری، سیاستها و پاسخهای خودکار را در سراسر این بستر به اشتراک میگذارند، که هدف آن از میان بردن شکافهای ناشی از کنار هم گذاشتن محصولات مجزا از تأمینکنندگان مختلف است.
پیامد عملی این موضوع برای خرید اهمیت دارد. ارزش Fortinet بهنسبت بیشتری افزایش مییابد. هرچه بخش بزرگتری از سبد محصول مستقر شود — یک FortiGate که در کنار FortiSwitch و FortiAP مدیریت میشود، رفتاری متفاوت از FortiGate منفرد دارد. این هم یک مزیت معماری واقعی است و هم راهبردی تجاری که هزینه تغییر تأمینکننده را با گذشت زمان بالا میبرد. هر دو درستاند، و هر دو پیش از تعهد به این پلتفرم شایسته بررسیاند.
تمایز دیگر، سختافزار است. Fortinet پردازندههای امنیتی اختصاصی FortiASIC میسازد که هدفشان ارائه توان عبوریای است که طراحیهای صرفاً نرمافزاری قادر به تطبیق با آن نیستند، آن هم با تأخیر و مصرف توان کمتر. این موضوع بیش از همه زمانی اهمیت مییابد که بازرسی عمیق — بهویژه بازرسی SSL/TLS — فعال باشد، یعنی دقیقاً جایی که فایروالهای مبتنی بر پردازنده عمومی معمولاً افت کارایی پیدا میکنند.
FortiGate: قدرت فایروال نسل جدید برای شبکههای مدرن و امن
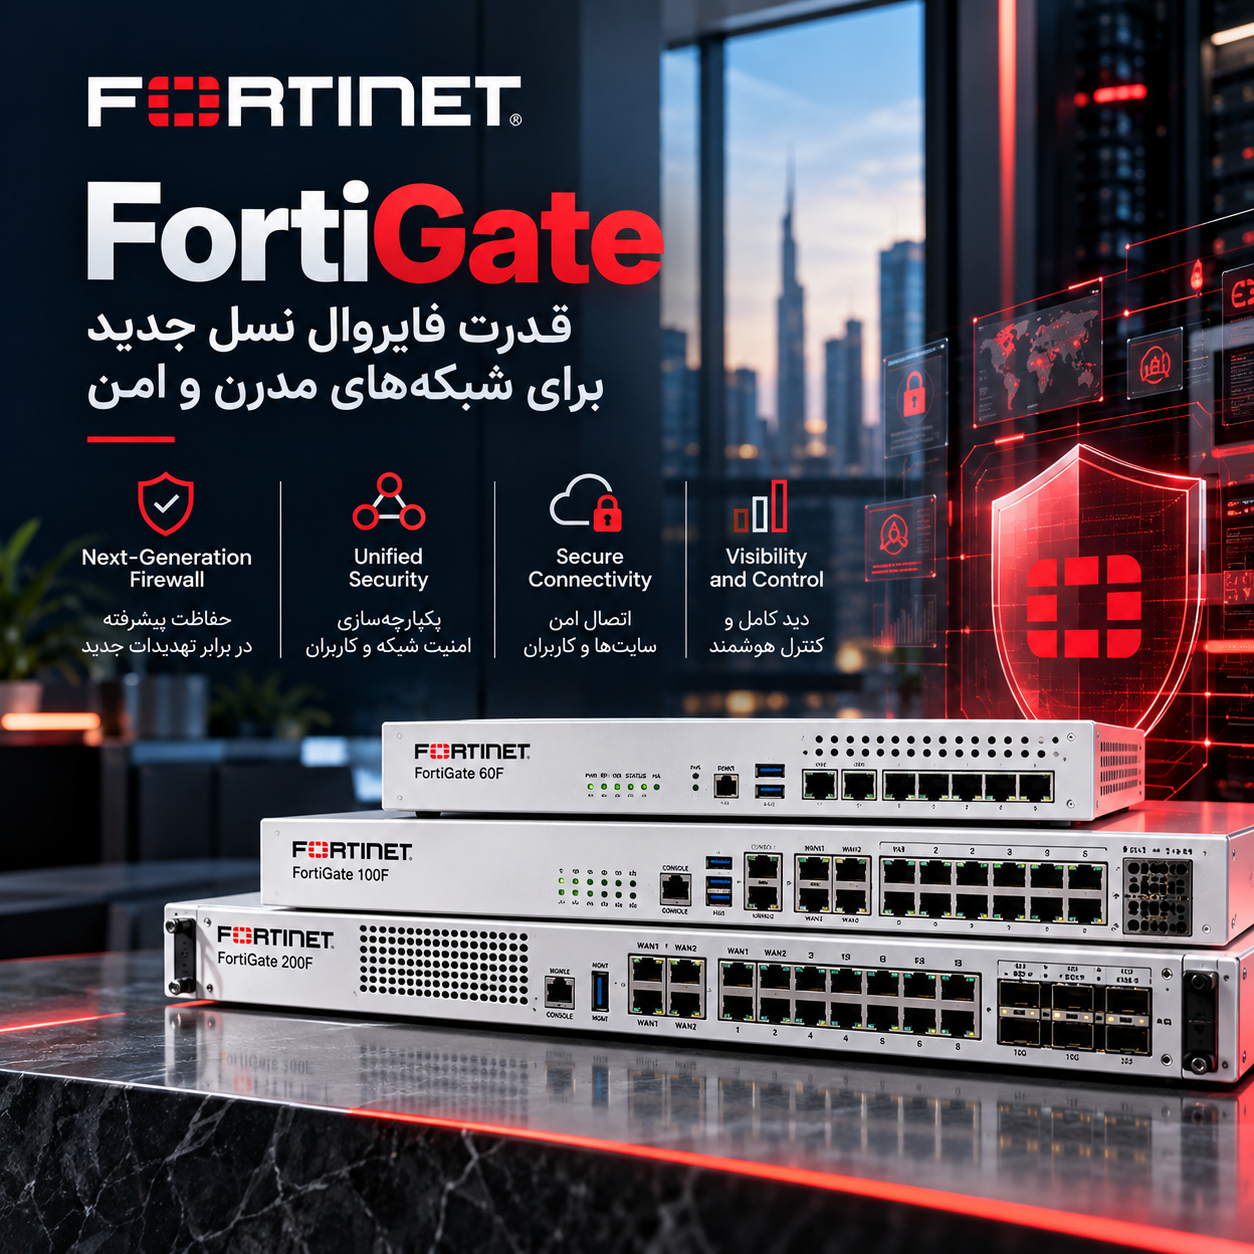
FortiGate بنیان این سبد محصول و نقطه شروع بیشتر مشتریان است. Fortinet آن را پرکاربردترین فایروال شبکه توصیف میکند؛ فایروالهای نسل جدید FortiGate بر پایه پردازندههای امنیتی ثبتاختراعشده ساخته شده و از سرویسهای امنیتی مبتنی بر هوش مصنوعی FortiGuard پشتیبانی میگیرند. Fortinet در گزارش Gartner Magic Quadrant سال ۲۰۲۶ برای Hybrid Mesh Firewall بهعنوان Leader شناخته شد
شمارهگذاری مدلها چگونه کار میکند؟
شمارهگذاری تا حد زیادی شهودی است، و پسوند حرفی اهمیتی بیش از آنچه بیشتر خریداران تصور میکنند دارد.
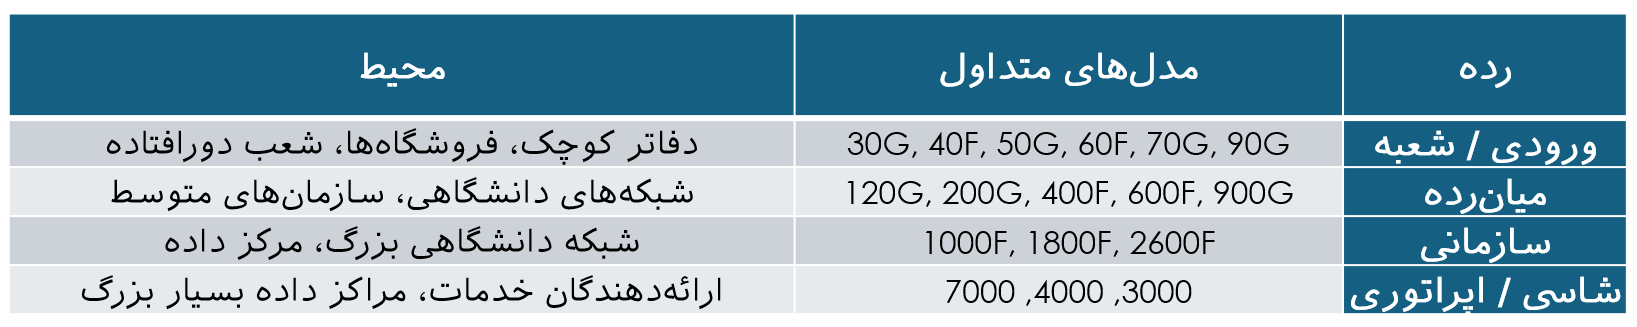
پیش از انتخاب مدل، دو نکته شایسته درک است.
تفاوت سری F و سری G یک تفاوت نسل سختافزاری است، نه صرفاً تغییر نامگذاری. مدلهای سری G پردازنده امنیتی FortiSP5 را در خود جای دادهاند که توان عبوری پایدارتر تحت بازرسی SSL، تأخیر کمتر و بازده توان بهتری ارائه میدهد؛ سری F بیشتر بر پردازنده عمومی و معماری پردازنده شبکه NP7 متکی است. نکته کلیدی اینکه تراشه SP5 مبتنی بر سختافزار است و با بهروزرسانی میانافزار قابل افزودن نیست — رسیدن به کارایی سری G مستلزم تعویض فیزیکی سختافزار است. در مواردی که یک مدل سری G نیاز توان عبوری را برآورده میکند، معمولاً برای پیادهسازیهای جدید انتخاب بهتری است. با این حال، تقریباً بالاتر از رده 200G، مدلهای بالاتر تنها در سری F عرضه میشوند.
رقم «۱» در انتهای مدل نشاندهنده حافظه ذخیرهسازی داخلی است. مدلهایی که به ۱ ختم میشوند، مانند FG-101F، دارای فضای ذخیرهسازی محلی برای ثبت لاگ هستند؛ مدلهایی که به ۰ ختم میشوند، مانند FG-100F، چنین فضایی ندارند. در جایی که FortiAnalyzer مستقر نشده، معمولاً گونه «۱» انتخاب درست است — در غیر این صورت لاگها جایی برای ماندگاری ندارند. لطفاً این نکته را برای مدل مشخص خود با ماتریس محصول جاری Fortinet تطبیق دهید، زیرا جزئیات رابطها و ذخیرهسازی میان نسلها متفاوت است.
تعیین اندازه: عددی که اهمیت دارد
مشخصهای که باید مبنای تعیین اندازه قرار گیرد توان عبوری حفاظت در برابر تهدید (threat protection throughput) است، نه توان عبوری فایروال. توان عبوری فایروال، عبور ترافیک را با بازرسی عمدتاً غیرفعال میسنجد؛ توان عبوری حفاظت در برابر تهدید، کارایی واقعی با سرویسهای امنیتی فعال را نشان میدهد و همواره رقم کمتری است.
بهعنوان یک جهتگیری تقریبی: مدلهای ورودی برای کمتر از حدود ۱۰۰ کاربر با نیروی محدود فناوری اطلاعات مناسباند؛ محدوده 200F/400F و سری ۱۰۰۰ پاسخگوی نیازهای بازار میانی در حدود ۳ تا ۲۰ گیگابیت بر ثانیه همراه با SD-WAN و دسترسپذیری بالاست؛ و فراتر از ۲۰ گیگابیت بر ثانیه، یا در مواردی که جداسازی چند-مستأجری و آپتایم بسیار بالا لازم است، مدلهای 3000F و بالاتر مطرح میشوند. ظرفیت VPN در سراسر این خانواده بهشدت متفاوت است — مدلهای ورودی تنها چند صد کاربر دورکار، مدلهای میانرده چند صد کاربر، و مدلهای سازمانی هزاران کاربر را پشتیبانی میکنند.
مزایا: نسبت قیمت به کارایی قوی، بهویژه تحت بازرسی، به دلیل طراحی مبتنی بر ASIC. قابلیت SD-WAN یکپارچه، نیاز به دستگاه مجزا در شعب را از میان برمیدارد. سیستمعامل واحد در سراسر خانواده، آموزش و مدیریت سیاستها را ساده میکند.
معایب: دستگاه بهتنهایی حفاظت محدودی فراهم میکند — سرویسهای امنیتی اشتراکی جداگانه و تکرارشوندهاند که در ادامه توضیح داده میشود. عمق پیکربندی قابلتوجه است، پیکربندی نادرست FortiGate، نتیجه رایجِ عدم بهکارگیری مهندسان متخصص و باتجربه است. مدلهای ورودی حافظه محدودی دارند، با پیامدهایی برای در دسترس بودن قابلیتها: SSL VPN در FortiOS نسخه ۷٫۶٫۰ و بالاتر برای مدلهای دارای ۲ گیگابایت RAM، از جمله 40F و 60F، پشتیبانی نمیشود.
اکوسیستم شبکه Fortinet؛ اتصال امن از پورت شبکه تا ارتباطات بیسیم
این محصولات، اعمال سیاستهای FortiGate را به شبکه سیمی و بیسیم گسترش میدهند.
FortiSwitch سوئیچینگ مدیریتشده ارائه میدهد، و مدیریت یکپارچه FortiSwitch از طریق FortiGate دید و کنترل کامل بر کاربران و دستگاهها فراهم میکند. Fortinet سوئیچهای اترنت صنعتی نیز برای محیطهای سختتر عرضه میکند.
FortiAP خانواده اکسسپوینتهای بیسیم است. FortiAPها را میتوان با FortiCloud یا مستقیماً با FortiGate مدیریت کرد، با Security Fabric یکپارچه میشوند، و امکان اعمال سیاستهای امنیتی و کنترل دسترسی برای کلاینتهای بیسیم را فراهم میآورند.
FortiExtender پلی میان شبکههای محلی اترنت و اتصالات WAN بیسیم LTE و 5G ایجاد میکند و از افزونگی مسیر بازگشت از طریق سیمکارتهای اضافی متصل به شبکههای موبایل مختلف پشتیبانی میکند.
مزایا: مدیریت سوئیچها و اکسسپوینتها از رابط FortiGate، سامانههای مدیریتی جداگانه را حذف میکند، که برای سازمانهای دارای سایتهای کوچک متعدد صرفهجویی عملیاتی چشمگیری است. سیاستگذاری از فایروال تا پورت دسترسی یکدست است.
معایب: این محصولات بیش از همه در یک محیط Fortinet جذاباند. در مقایسه جداگانه با تأمینکنندگان تخصصی شبکه بر مبنای توانایی صرف سوئیچینگ یا بیسیم، رقابتیاند اما بهروشنی برتر نیستند — مزیت در یکپارچگی نهفته است. در جایی که مشتری زیرساخت سوئیچینگ مستقری از تأمینکننده دیگری دارد، استدلال ضعیفتر است.
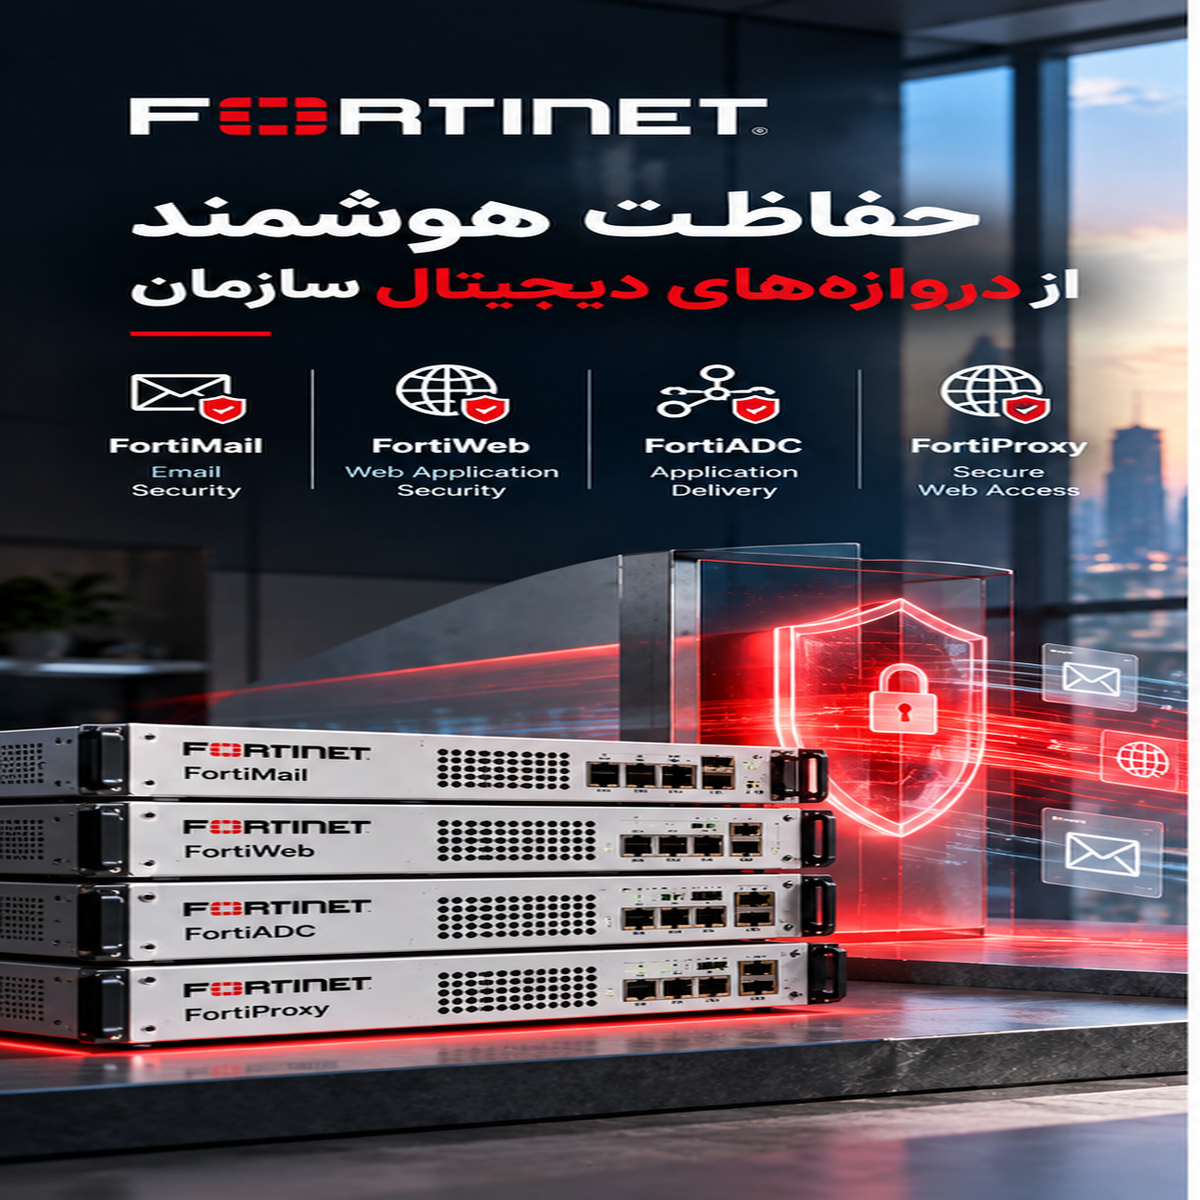
حفاظت هوشمند از دروازههای دیجیتال سازمان
FortiMail امنیت ایمیل را فراهم میکند و در برابر تهدیدهای مبتنی بر ایمیل حفاظت میکند. ایمیل همچنان مسیر اصلی دسترسی اولیه در بیشتر نفوذهاست، و این محصول غالباً ارزشمندترین افزوده پس از خود فایروال است.
FortiWeb یک فایروال برنامههای وب است که از برنامهها و APIهای وب در برابر تهدیدهای شناختهشده و روز-صفر محافظت میکند، با رویکردی چندلایه و پشتیبانی موتور یادگیری ماشین، و پوشش فهرست OWASP Top 10. این محصول بهصورت SaaS، ماشین مجازی و دستگاه سختافزاری عرضه میشود.
FortiADC تحویل برنامه و توزیع بار را بر عهده دارد.
FortiProxy کارکردهای دروازه امن وب را انجام میدهد.
مزایا: این محصولات ریسکهایی را پوشش میدهند که فایروال پوشش نمیدهد. FortiGate از یک برنامه وب عمومی در برابر حمله در لایه برنامه محافظت نمیکند، و محتوای صندوق پستی را آنگونه که یک دروازه اختصاصی ایمیل بازرسی میکند، بازرسی نمیکند.
معایب: هر یک محصولی جداگانه با لایسنس، استقرار و بار عملیاتی مختص خود است. رایجترین خطا، خرید آنها بهصورت بستهای بدون نیاز روشن است — یک WAF بدون سیاست تنظیمشده، یک هزینه است نه یک سازوکار کنترلی.
مرکز فرماندهی امنیت سازمان — FortiManager، FortiAnalyzer، FortiSIEM
FortiManager مدیریت متمرکز امنیت شبکه را برای دستگاههای FortiGate در سراسر زیرساخت فراهم میکند و پیچیدگی و هزینه عملیاتی را در مقیاس کاهش میدهد. همچنین میتواند دستگاههای FortiAP و FortiSwitch را تأمین، راهبری و پایش کند.
FortiAnalyzer پلتفرم متمرکز ثبت لاگ، تحلیل و گزارشگیری است که بینش امنیتی، گزارشهای انطباقی و همبستهسازی رویدادها را در سراسر Security Fabric فراهم میکند.
FortiSIEM این قابلیت را به مدیریت کامل اطلاعات و رویدادهای امنیتی، شامل منابع غیر-Fortinet، گسترش میدهد.
مزایا: فراتر از چند دستگاه معدود، مدیریت متمرکز از یک تسهیلکننده به یک ضرورت بدل میشود. FortiAnalyzer غالباً یک الزام انطباقی است نه یک ترجیح، زیرا نگهداری لاگ در بسیاری از بخشهای تحت مقررات اجباری است.
معایب: هزینه و زیرساخت افزوده. FortiSIEM بهویژه نیازمند اپراتورهای ماهر است — یک SIEM بدون نیروی انسانی، هشدارهایی تولید میکند که کسی آنها را بررسی نمیکند، و این بدتر از نداشتن SIEM است، زیرا سابقهای مستند از هشدارهای نادیدهگرفتهشده ایجاد میکند.
امنیتی یکپارچه از کاربر تا نقطه پایانی: FortiClient، FortiEDR و FortiNAC
FortiClient عامل نقطه پایانی است که VPN و حفاظت از دستگاه را فراهم میکند.
FortiEDR/XDR تشخیص و پاسخ در نقطه پایانی را بر عهده دارد.
FortiNAC کنترل دسترسی شبکه و ثبت دستگاهها را انجام میدهد.
FortiAuthenticator و FortiToken در کنار FortiGate، احراز هویت چندعاملی را در یک راهکار یکپارچه فراهم میکنند.
FortiPAM به مدیریت دسترسیهای ممتاز و FortiDLP به پیشگیری از نشت داده میپردازد.
مزایا: یکپارچگی هویت و نقطه پایانی با فایروال، امکان سیاستگذاری بر پایه کاربر و وضعیت دستگاه را بهجای آدرس IP فراهم میکند، که مبنای عملی رویکرد اعتماد صفر است.
معایب: این حوزهای است که Fortinet در آن مستقیمترین رقابت را با تأمینکنندگان تخصصی دارد، و ارزیابی بر مبنای شایستگی محصول — نه صرفاً یکپارچگی با Fabric — بیش از هر جای دیگر توجیه دارد.
FortiSASE و راهکارهای ابری؛ امنیتی یکپارچه برای دنیای هیبریدی
FortiSASE راهکار لبه خدمات دسترسی امن مبتنی بر ابر است که SD-WAN، ZTNA، دروازه امن وب، CASB و فایروال بهعنوان سرویس را برای نیروی کار دورکار و ترکیبی گرد هم میآورد.
FortiGate-VM در AWS، Azure، Google Cloud، VMware و KVM اجرا میشود و کارایی آن به vCPU، حافظه و ورودی/خروجی ذخیرهسازی تخصیصیافته بستگی دارد، نه به رابطهای فیزیکی. FortiCNAPP حفاظت از برنامههای بومی ابری را در سراسر چرخه توسعه فراهم میکند.
مزایا: سیاستگذاری یکدست در سایتهای فیزیکی، بارهای کاری ابری و کاربران دورکار. FortiFlex امکان مصرف انعطافپذیر لایسنس را بهجای خرید به ازای هر دستگاه فراهم میکند، که برای محیطهای متغیر مناسب است.
معایب: SASE هزینه را از سرمایهای به عملیاتی تکرارشونده منتقل میکند، که تصویب آن برای برخی سازمانها دشوارتر است. بازرسی مبتنی بر ابر وابستگی به نقاط حضور ارائهدهنده ایجاد میکند، و پوشش منطقهای باید پیش از تعهد بررسی شود.